Confidentialité
Sécurité et confidentialité
Voici, sans détour, ce que hide4ai conserve, où, et combien de temps. Le détail complet, ligne par ligne, est dans la fiche de traitement.
Transparence
Ce qui est conservé, et où
| Quoi | Où | Comment, combien de temps |
|---|---|---|
| Contenu des documents | En mémoire du serveur | 30 minutes sans utilisation. Aperçu Word, Excel ou PowerPoint : copie temporaire supprimée à la fin de la conversion. |
| Valeurs détectées et jetons | Le coffre, un fichier chiffré par document | Chiffrement AES-256-GCM ; 30 jours par défaut, puis suppression automatique. |
| Dictionnaire du cabinet | Un fichier sur le disque | Chiffré quand une clé est définie ; le serveur avertit au démarrage dans le cas contraire. |
| Comptes et sessions | Base de données | Mots de passe en hachage scrypt ; seul le hachage du jeton de session est gardé. |
| Secrets de double authentification et clés de fournisseurs | Base de données | Chiffrés par la clé maître. |
| Clés d’API | Base de données | Seul leur hachage est gardé : la clé n’est montrée qu’une fois. |
| Journal d’audit | Un fichier sur le disque | Chaque ligne chaînée à la précédente. Jamais une valeur d’un document ni un nom de fichier. |
Engagements
Ce que hide4ai ne fait jamais
Aucune réutilisation
Vos documents ne servent ni à entraîner un modèle ni à améliorer le produit. Ce que vous choisissez de retenir de vos corrections va dans le dictionnaire de votre cabinet, et ne sert qu’à lui.
Aucune télémétrie
Pas de statistiques d’usage, pas de rapport d’erreur automatique, pas d’appel à l’éditeur pour vérifier la licence.
Aucune valeur dans les journaux
Le journal d’audit dit qui a fait quoi et quand, jamais le contenu d’un document ni un nom de fichier.
Aucun envoi caché
Rien ne part du serveur vers l’IA sans qu’une personne le décide, et un mode hors ligne interdit tout envoi par le serveur.
Audit
Le journal, tel que vous le voyez
Chaque ligne dit qui a fait quoi, et quand : le compte qui a agi, des nombres et des empreintes, jamais le contenu d’un document ni un nom de fichier. Les lignes sont chaînées : si l’une est modifiée ou retirée du milieu du journal, il le signale.
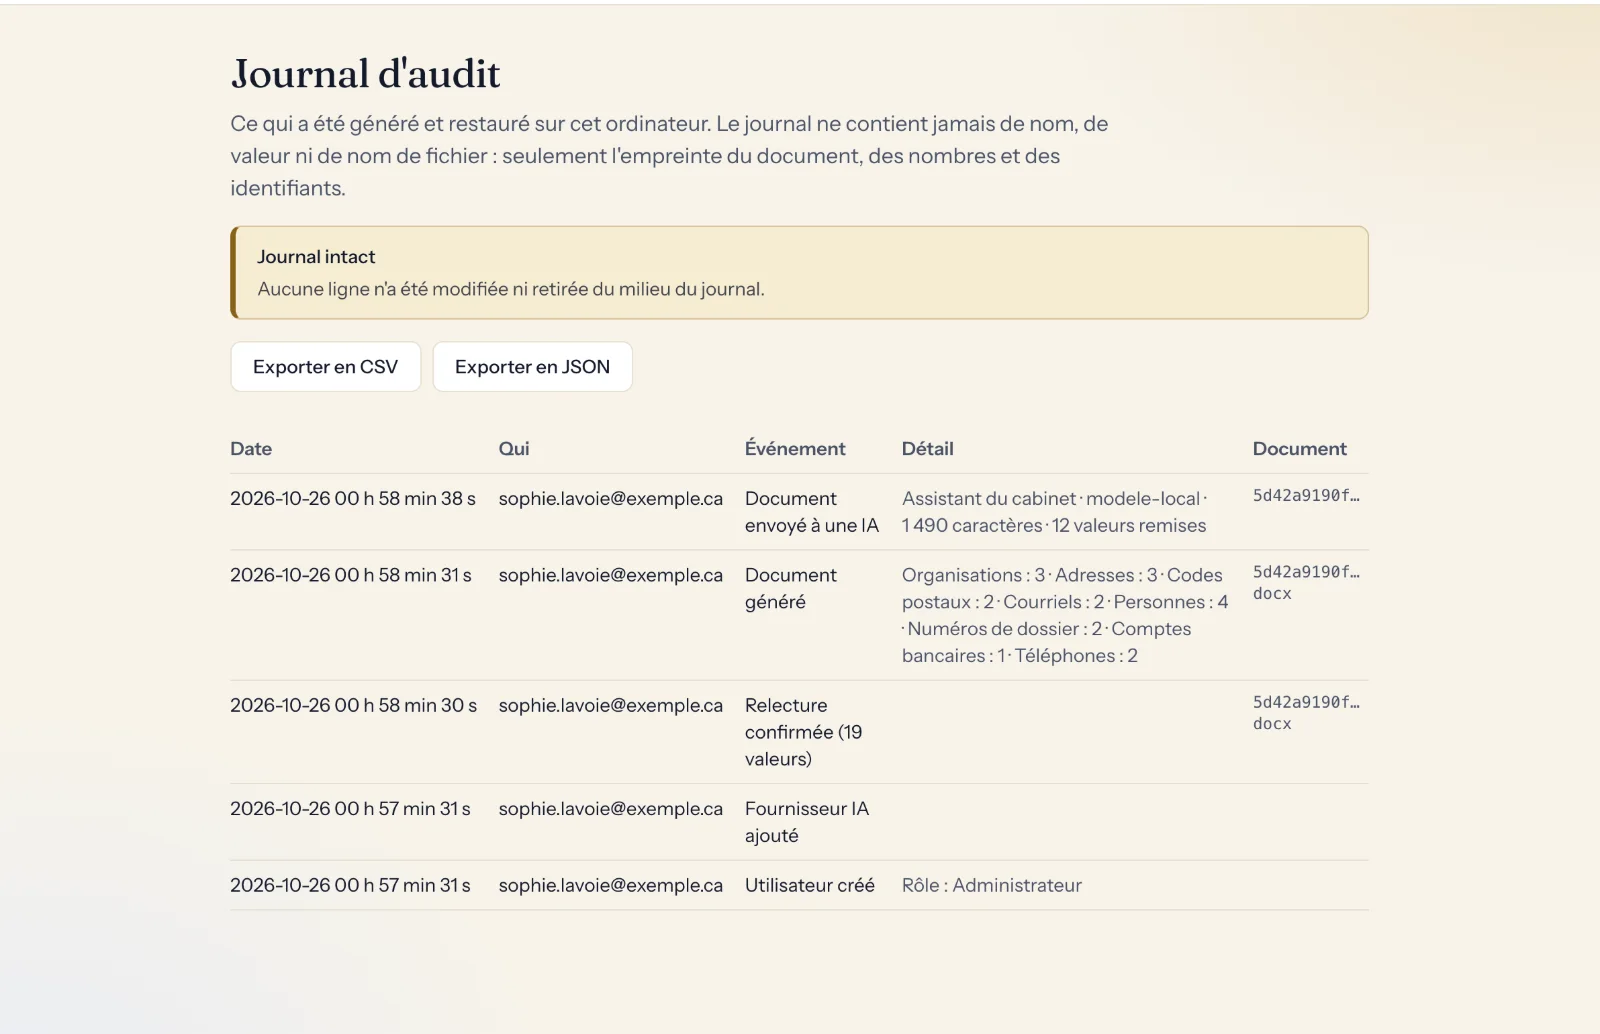
Capture réelle de l’application, avec un compte et un document fictifs.
Sans détour
Ce qu’il faut savoir
- Aucune télémétrie, aucun appel obligatoire à l’éditeur. Un test automatisé (« leakcheck ») surveille les connexions et les résolutions de noms du serveur et du détecteur ; il ne voit pas tout (par exemple le navigateur), et nous le disons.
- En auto-hébergement, l’éditeur ne reçoit aucun renseignement personnel.
- Le détecteur tourne dans le déploiement, sur un réseau interne sans accès à Internet dans la configuration fournie ; ses modèles sont embarqués.
- À la charge de celui qui exploite le serveur : le chiffrement du transport (TLS), la sauvegarde de la clé maître (la perdre rend le coffre illisible), les sauvegardes de la base et l’heure exacte du serveur.
Le détail, ligne par ligne : fiche de traitement. Ce que la Loi 25 demande, et ce que nous vous fournissons pour y répondre : Loi 25 et IA.
hide4ai aide à respecter vos obligations de protection des renseignements personnels. Il ne les remplit pas à votre place et ne remplace pas l’avis de votre conseil.